RidgeBot® meniru taktik dan teknik penyerang sebenarnya untuk menghasilkan data penilaian berkelanjutan.
RidgeBot® menyebarkan Botlet ringan di seluruh platform Windows dan Linux di berbagai segmen jaringan. Tidak ada agen, tidak ada pengaturan yang rumit.
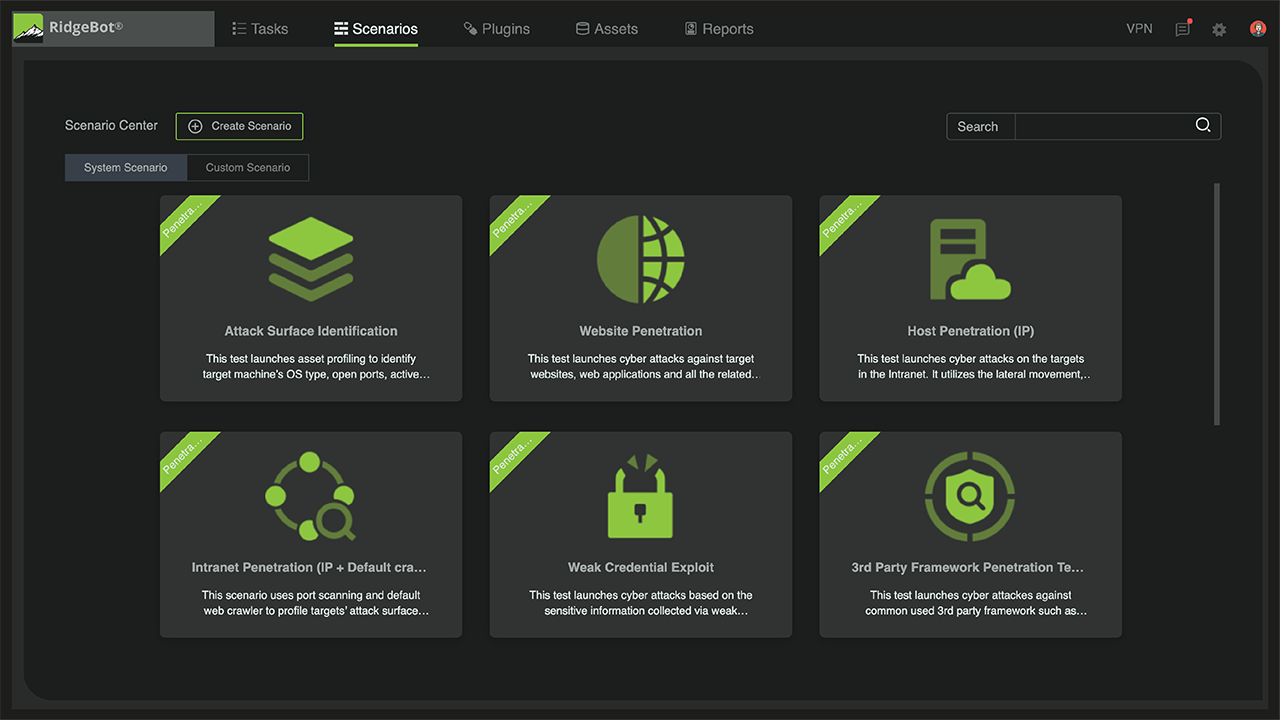
Templat penilaian yang sudah jadi meluncurkan simulasi serangan dunia nyata yang aman terhadap kontrol keamanan Anda — yang dipetakan ke taktik dan teknik MITRE ATT&CK.
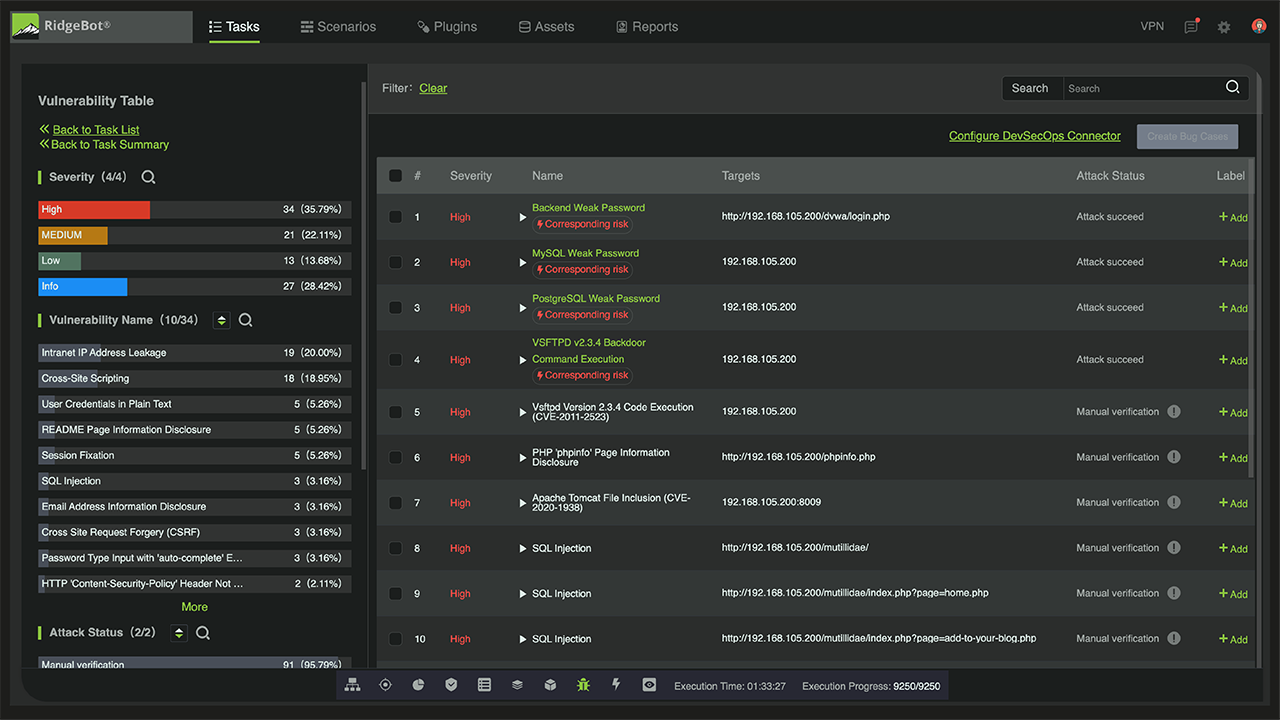
RidgeBot® menghasilkan data penilaian berkelanjutan yang menunjukkan secara tepat kontrol mana yang mendeteksi ancaman, mana yang gagal, dan di mana kelemahan struktural berada.
RidgeBot® mensimulasikan perangkat lunak berbahaya dan tanda tangan malware untuk memvalidasi apakah kontrol keamanan endpoint Anda mendeteksi dan memblokir ancaman nyata.
RidgeBot® mensimulasikan pergerakan data yang tidak sah — data pribadi, catatan keuangan, file rahasia, kode sumber — untuk menguji apakah kontrol Anda dapat mendeteksi dan menghentikan upaya eksfiltrasi.
RidgeBot® mensimulasikan penyerang yang mengumpulkan sumber daya di Windows Active Directory untuk meningkatkan hak akses, bertahan di lingkungan tersebut, dan mengekstrak informasi.
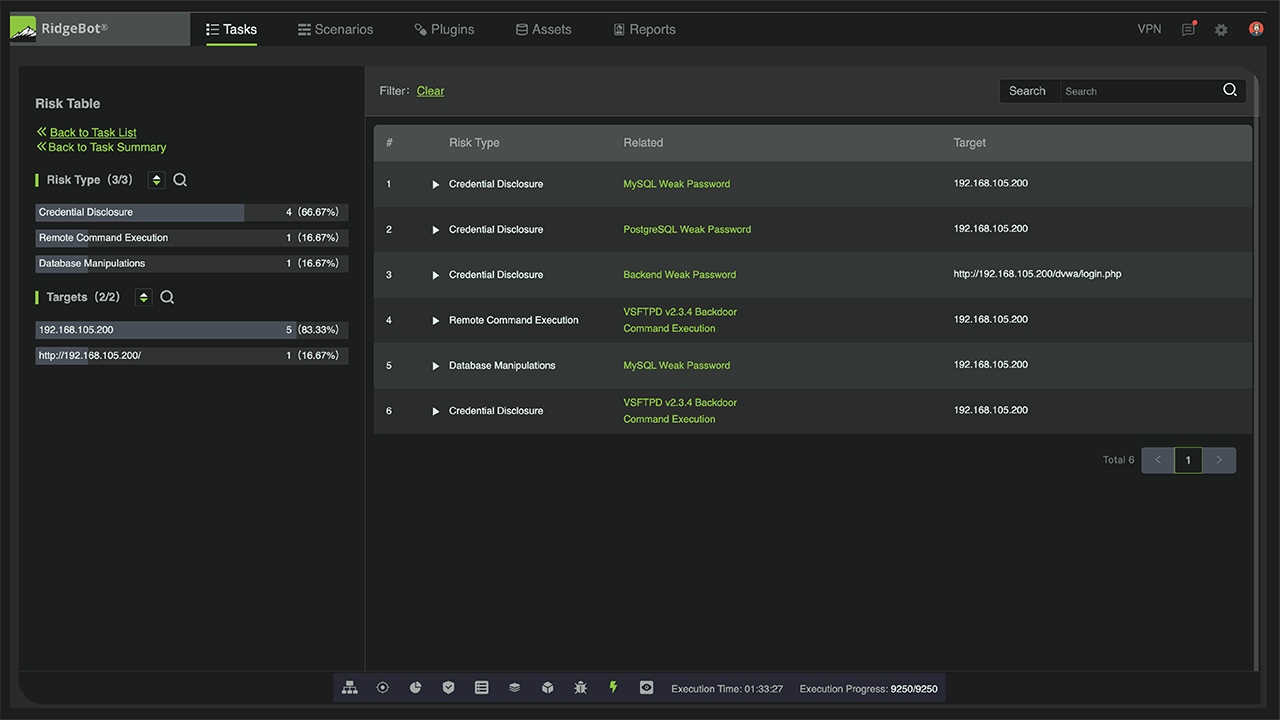
Validasi ancaman berbasis AI ofensif RidgeBots® memastikan tim keamanan fokus pada ancaman yang penting, menghilangkan tebakan dan mengurangi waktu respons.
Ridge Security Indonesia adalah bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Ridge Security. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.